İÇİŞLERİ BAKANLIĞINDA BİLGİ GÜVENLİĞİNE ULUSLARARASI TESCİL
İçişleri Bakanlığının bilgi güvenliği alanındaki çalışmaları uluslararası standartlara uygunluğunu ortaya koyan önemli bir belgeyle tescillendi. Bakanlık merkez teşkilatındaki tüm hizmet birimlerini kapsayan ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi Sertifikası almaya hak kazandı.
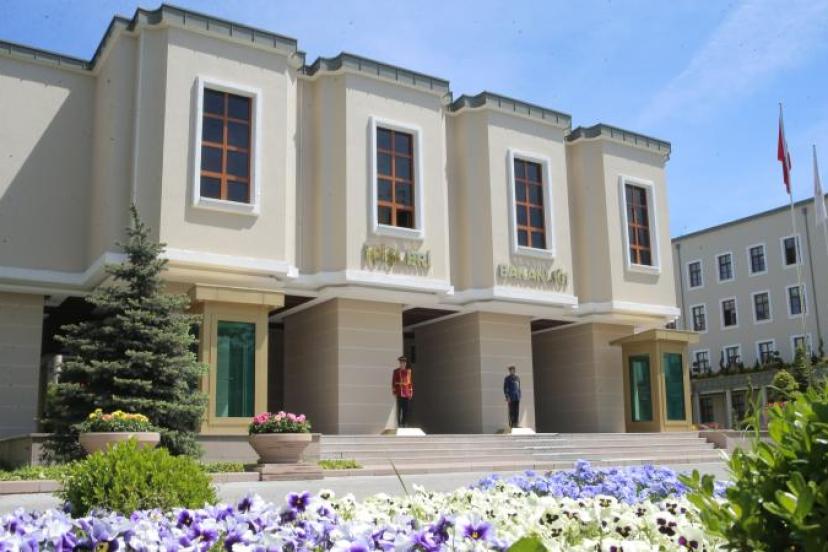
Belgelendirme sürecinde gerçekleştirilen bağımsız denetimlerde, Bakanlığın merkez teşkilatındaki bilgi güvenliği yönetiminin uluslararası standartlara uygun olduğu belirlendi.
TÜM MERKEZ BİRİMLERİ BELGELENDİRME KAPSAMINDA
Sertifikasyon çalışmaları, İçişleri Bakanlığı Bilgi Teknolojileri Genel Müdürlüğü koordinasyonunda yürütüldü.
Bilgi güvenliği yönetimi yalnızca bilişim altyapısıyla sınırlı tutulmadı. Bakanlığın merkez teşkilatında görev yapan tüm hizmet birimleri, bilgi güvenliği yönetim sisteminin kapsamına dahil edildi.
Bu yaklaşım kapsamında Bakanlığın farklı alanlardaki faaliyetlerinde kullanılan bilgi ve verilerin güvenliğinin sistematik biçimde ele alınması amaçlandı.
İDARİDEN GÜVENLİK FAALİYETLERİNE GENİŞ KAPSAM
Belgelendirme sürecinde Bakanlığın çok farklı alanlardaki faaliyetleri değerlendirildi.
Kapsama;
İdari, mali, hukuki, stratejik ve güvenlik faaliyetleri ile acil çağrı merkezlerinin sağlık ve ihbar faaliyetleri dahil edildi.
Böylece bilgi güvenliği yönetimi, yalnızca teknik sistemlerin korunmasına yönelik bir uygulama olarak değil, Bakanlığın karar alma ve hizmet üretme süreçlerinin tamamını kapsayan bir yapı olarak ele alındı.
YAZILIM, DONANIM VE VERİ MERKEZLERİ DE DEĞERLENDİRİLDİ
Çalışmalar kapsamında Bakanlığın kullandığı yazılım ve donanım sistemleri de bilgi güvenliği açısından incelendi.
Bunun yanı sıra veri merkezleri, iş sürekliliği ve felaket kurtarma merkezleri ile elektronik iletişim süreçleri de belgelendirme kapsamında değerlendirildi.
Bu alanların tamamında bilgi varlıklarının korunması, sistemlerin sürekliliğinin sağlanması ve olası risklere karşı kurumsal hazırlığın güçlendirilmesi esas alındı.
KURUMSAL VE KİŞİSEL VERİLERİN KORUNMASI ÖNE ÇIKTI
Bilgi güvenliği çalışmalarında yalnızca teknik altyapının korunması değil, Bakanlığın faaliyetleri sırasında kullanılan farklı nitelikteki verilerin güvenliği de temel başlıklardan biri oldu.
Bu kapsamda karar alma mekanizmalarında kullanılan kurumsal veriler, kişisel veriler, ayrıca milli güvenlik ve kamu düzeni açısından kritik nitelikteki bilgiler için koruma süreçleri değerlendirildi.
Bilgi güvenliği yönetim sisteminin bu geniş kapsamıyla, kritik bilgilerin yetkisiz erişim, kayıp veya farklı güvenlik risklerine karşı korunmasına yönelik kurumsal süreçlerin güçlendirilmesi hedeflendi.
BAĞIMSIZ DENETİMLE ULUSLARARASI STANDARTLARA UYGUNLUK
Belgelendirme sürecinde denetimler, Türk Akreditasyon Kurumu (TÜRKAK) tarafından akredite edilen bağımsız bir belgelendirme kuruluşu tarafından gerçekleştirildi.
Yapılan denetimlerin ardından Bakanlığın merkez teşkilatındaki bilgi güvenliği yönetiminin ISO/IEC 27001:2022 standardının gerekliliklerini karşıladığı belirlendi.
Alınan sertifika, Bakanlığın bilgi güvenliği yönetimine ilişkin süreçlerinin uluslararası kabul gören bir standart çerçevesinde değerlendirildiğini ortaya koydu.
SERTİFİKANIN GEÇERLİLİK SÜRESİ BELLİ OLDU
İçişleri Bakanlığının ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi Sertifikası için ilk belgelendirme tarihi 3 Haziran 2026 olarak açıklandı.
Sertifikanın 2 Haziran 2027'ye kadar geçerli olduğu bildirildi.
Bu süreçle birlikte İçişleri Bakanlığının merkez teşkilatındaki bilgi güvenliği yönetimi, teknik altyapıdan idari süreçlere, kişisel verilerden kritik kamu bilgilerine kadar geniş bir çerçevede uluslararası standartlar doğrultusunda kayıt altına alınmış oldu.
BİLGİ GÜVENLİĞİNDE KAPSAMLI YÖNETİM MODELİ
Bakanlığın aldığı sertifika, bilgi güvenliği çalışmalarının kurum genelinde bütüncül bir yaklaşımla yürütüldüğünü gösteren önemli bir belgelendirme adımı olarak öne çıktı.
Özellikle kamu hizmetlerinde kullanılan verilerin güvenliği, iş sürekliliği, elektronik iletişim, veri merkezleri ve kritik bilgi sistemlerinin korunması gibi başlıkların aynı yönetim sistemi içerisinde ele alınması, çalışmanın kapsamını genişletti.
Böylece İçişleri Bakanlığının merkez teşkilatındaki bilgi güvenliği yönetiminin, ISO/IEC 27001:2022 uluslararası standardı çerçevesinde bağımsız denetimden geçirilerek belgelendirildiği bildirildi.
- içişleri bakanlığı
- kamu güvenliği
- kamu düzeni
- Siber Güvenlik
- yazılım
- TÜRKAK
- milli güvenlik
- veri güvenliği
- kişisel veriler
- bilgi güvenliği
- ISO IEC 27001
- ISO 27001:2022
- Bilgi Güvenliği Yönetim Sistemi
- Bilgi Teknolojileri Genel Müdürlüğü
- veri merkezleri
- iş sürekliliği
- felaket kurtarma
- elektronik iletişim
- donanım